En reciente consulta a nuestro estudio, un padre nos solicitó asesoramiento manifestando su preocupación por una "Autorización Uso de Imagen y Voz" que circulaba en el colegio de su hijo a través de la plataforma WhatsApp, la cual debía imprimir y firmar para que el mismo la entregara en la escuela. Motivado por el temor y desconfiaza por las "-cosas que pasan después en internet", y a juzgar por el tenor de la misma, sus temores de padre encontraban un claro justificativo.
Dados los hechos de público conocimiento -y cada vez más frecuentes- respecto al uso de la IA para crear, reproducir imagenes/voz entre compañeros de escuela, principalmente para agradir su privacidad, intimidad y honor, la consulta llevó a avocarme al estudio pormenorizado de la citada "Autorización Uso de Imagen y Voz", la cual reproduzco aquí para dar mayor contexto al lector.
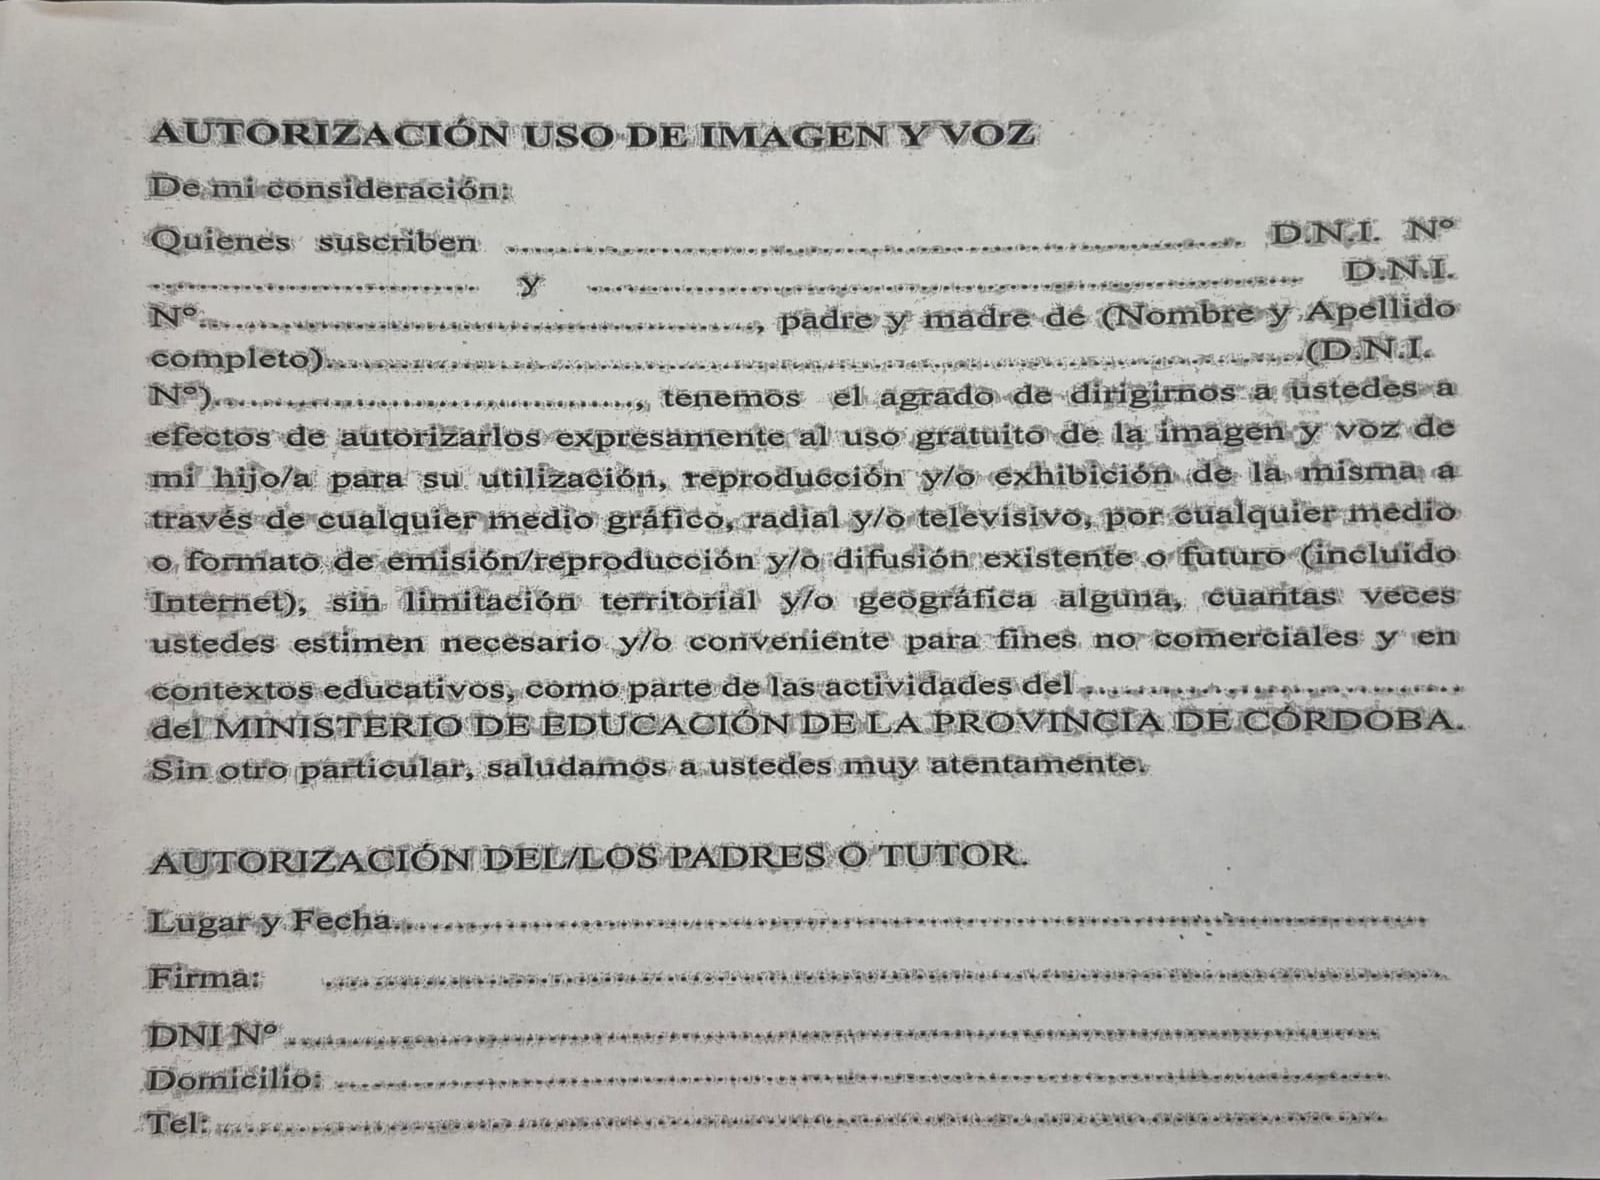
Como punto de partida, y con el enfoque propio de un especialista en compliance, protección de datos, derecho informático y derecho educativo, diría que el problema no es que pida autorización, sino que la pide de una manera jurídicamente pobre, excesivamente amplia y con muy escasas garantías para el menor. La cuestión, lejos de ser simple, merece un análisis seccionado para advertir sobre todo a padres, luego al cuerpo directivo de las instituciones educativas y finalmente al Ministerio de Educación competente, de los riesgos implícitos en un simple "Autorización Uso de Imagen y Voz".
1. Primera cuestión: el consentimiento "en blanco"
El formulario pretende obtener autorización para: "uso gratuito de la imagen y voz", "por cualquier medio", "existente o futuro", "incluido Internet", "sin limitación territorial", "cuantas veces estimen necesario".
Es decir:
-
No identifica quién será el responsable del tratamiento.
-
No identifica quién administrará el banco de imágenes.
-
No identifica dónde se almacenarán los archivos.
-
No informa plazos de conservación.
-
No informa mecanismos de revocación.
-
No informa cesiones a terceros.
-
No informa medidas de seguridad.
-
No informa si habrá publicación en redes sociales.
-
No informa si habrá transferencia internacional de datos.
Desde la óptica de la Ley 25.326, el consentimiento debe ser libre, expreso e informado. Un consentimiento genérico, sin información suficiente sobre el tratamiento, difícilmente pueda considerarse plenamente informado.
2. La imagen y la voz son datos personales
Muchos directivos escolares siguen creyendo que una fotografía es solamente una fotografía.
No.
La imagen y la voz son datos personales porque permiten identificar a una persona. La propia doctrina de protección de datos y los organismos públicos argentinos lo reconocen expresamente. (Véase por ejemplo, Buenos Aires Ciudad)
Cuando hablamos de: fotografías, videos, grabaciones de voz, actos escolares filmados, estamos hablando de tratamiento de datos personales de menores de edad.
Y eso exige un estándar reforzado de protección. (Véase por ejemplo, Argentina.gob.ar)
3. El formulario omite el deber de información de la Ley 25.326
La Ley 25.326 exige informar, entre otras cosas: finalidad del tratamiento; destinatarios; existencia del banco de datos; identidad del responsable; forma de ejercer derechos de acceso, rectificación y supresión. (Ley disponible en Argentina.gob.ar)
Nada de eso aparece.
En consecuencia, la autorización parece diseñada más para proteger a la institución que para proteger a los niños.
4. Derecho a la imagen y derecho a la voz
El Código Civil y Comercial es categórico: para captar o reproducir la imagen o la voz de una persona es necesario su consentimiento (Art. 53 CCCN).
De manera que la autorización debería ser: específica; delimitada; proporcional; revocable.
Sin embargo aquí se pretende una cesión prácticamente ilimitada.
Incluso cuando existe una finalidad educativa, el propio Código exige adoptar precauciones suficientes para evitar daños innecesarios.
5. El interés superior del niño está ausente
Lo más preocupante es que el formulario parece redactado desde la lógica institucional. No desde la lógica del niño.
La jurisprudencia argentina ha sostenido que incluso contando con autorización de los padres, la difusión de la imagen de un menor puede resultar ilegítima si afecta su interés superior. (“T., A. B. c/ Arte Televisivo Argentino y Otros c/ Ds. y Ps.”, Cámara Nacional de Apelaciones en lo Civil, Sala M, 14 de agosto de 2020, disponible en https://www.saij.gob.ar/FA20020051).
Es decir: el consentimiento parental no es un cheque en blanco.
6. Error frecuente: invocar la excepción educativa
El simplismo extremo, nos lleva a que alguien podría responder: "pero es para fines educativos".
Cuidado, la Ley 11.723 y el Código Civil contemplan excepciones relacionadas con fines educativos o culturales, pero eso no elimina: el deber de protección de datos, el principio de minimización, el interés superior del niño, la obligación de seguridad.
Una foto utilizada dentro de un aula no es lo mismo que una foto subida a: Facebook, Instagram, TikTok, YouTube, portales institucionales.
7. El mayor problema: Internet para siempre
La frase "medio existente o futuro" es especialmente preocupante, porque implica autorizar: redes sociales futuras; sistemas de IA futuros; plataformas desconocidas; repositorios externos.
Ningún padre puede consentir válidamente usos futuros indeterminados que aún no existen.
Desde el punto de vista de protección de datos, esto colisiona con el principio de finalidad específica previsto en la Ley de Proteción de datos.
8. ¿Quién es responsable si se filtran las imágenes? Compliance cero.
El formulario no lo dice. Y ahí aparece otro problema enorme. Toda institución educativa debería tener claramente identificados:
Responsable del tratamiento
La institución educativa o el Ministerio.
Administrador autorizado
Personal específicamente designado.
Responsable de seguridad
Quien implementa controles técnicos.
Delegado o referente de protección de datos (DPO)
Aunque Argentina todavía no lo exige de manera general como el GDPR europeo, constituye una buena práctica internacional y resulta especialmente recomendable cuando se gestionan datos de menores. (IAPP.org)
Registro de accesos
Quién descargó, visualizó o compartió imágenes.
9. Lo que debería contemplar una escuela seria.
Una autorización moderna debería indicar:
Finalidades separadas
□ Uso interno pedagógico.
□ Actos escolares.
□ Página web institucional.
□ Redes sociales.
□ Material audiovisual.
□ Prensa.
Los padres deberían poder aceptar unas y rechazar otras.
El plazo de conservación
Ejemplo: "Las imágenes serán eliminadas a los 24 meses."
Posibilidad de Revocación
Ejemplo: "La autorización podrá revocarse en cualquier momento."
Persona Responsable
Nombre.
CUIT.
Domicilio.
Correo de contacto.
Derechos ARCO: que el respondable del menor pueda en cualquier momento, tener acceso a los datos; pedir su rectificación; actualización; o supresión.
10. Lo que hacen otros países, y que podríamos replicar.
España
Se distingue: uso interno; página web; redes sociales; prensa.
La Agencia Española de Protección de Datos ha emitido múltiples guías específicas para centros educativos donde se exige minimizar la difusión de imágenes de menores.
Reino Unido
El organismo público educativo y el organismo de protección de datos recomiendan: consentimientos específicos; renovación periódica; prohibición de publicar información innecesaria junto a las imágenes.
Francia
La CNIL exige especial cautela cuando se publican imágenes de alumnos y recomienda evaluar necesidad, proporcionalidad y plazo de conservación.
Unión Europea (caso general)
Con el GDPR:
-
los menores son considerados grupo vulnerable;
-
se exige transparencia reforzada;
-
se aplican principios de minimización y limitación de finalidad;
-
se promueve la figura del Data Protection Officer (DPO) en organismos públicos y educativos que realizan tratamientos relevantes.
CONCLUSIONES
Desde una perspectiva del derecho digital (de las nuevas tecnologías), protección de datos, compliance educativo y derechos de la niñez, este formulario parece propio de una época previa a la cultura de privacidad actual.
No es necesariamente nulo por sí mismo, pero presenta múltiples deficiencias:
-
Consentimiento excesivamente amplio.
-
Falta de información exigida por la Ley 25.326.
-
Ausencia de identificación del responsable del tratamiento.
-
Falta de plazos de conservación.
-
Falta de mecanismos de revocación.
-
Falta de segmentación por finalidades.
-
Falta de garantías específicas para menores.
-
Omisión de medidas de seguridad y gobernanza de datos.
-
Autorización potencialmente perpetua.
-
Riesgo de incompatibilidad con el principio de interés superior del niño.
En consecuencia, si esto llegara a una auditoría seria de protección de datos o a un análisis de compliance educativo moderno, probablemente la recomendación sería reemplazarlo por un consentimiento informado, granular, revocable y alineado con la Ley 25.326, el art. 53 del CCyC, la Ley 26.061 y las guías recientes de la AAIP sobre protección de datos de niñas, niños y adolescentes.
Sin este esquema o standar mínimo de base, mal puedo recomendar a padres o representante legal del menor, asentir con su firma a la citada autorización sin que implique dejar un amplísimo margen a la vulneración de sus derechos personalísimos. Es decir, hasta tanto las instituciones educativas -en todos sus ordenes- y Ministerios no breguen y se adecúen a la protección seria de los datos personales, el riesgo a enfrentar consecuencuas disvaliosas es muy alto, es grave, y hasta en el estado actual de las tecnologías de la información y comunicación (TICs) podría resultar incontrolable e irreparable.
Para llevar adelante políticas educativas de protección de datos desde el diseño, tanto en el ambito público como privado, es vital la consulta con un profesional especializado en el area de compliance (cumplimiento normativo). La mirada y el trabajo interdisciplinario conjunto sobre la gestión de los riesgos asociados a determinados acontenicimientos, en especial dentro del entorno educativo y su conexión con la tecnología, favorece la prevención de hechos dañosos y atenúa la responsabilidad del establecimiento cuando puede acreditar que ha cumplimentado todas las medidas necesarias para evitarlo.
Autor:
Hugo Fabián Pérez Carretta
Ciberabogado — Abogado & Especialista en Derecho Digital
Abogado (UNC). Perito en Informática Forense (UTN). Consultor en Seguros de Riesgo Cibernético. Docente y Coautor de diferentes publicaciones. Miembro de ICANN At-Large. Compliance Officer para el Sector Educativo y Formativo.
- Diplomado Derecho Digital. Diplomado en Cibercrimen y Evidencia Digital
- Diplomado Compliance (Colegio de Abogados La Plata)
- Docente UTN Córdoba - E-commerce & Aspectos Legales
- Perito informático de control.
Vias de contacto
Whatsapp Jurídico: 3515205927
Email: Esta dirección de correo electrónico está siendo protegida contra los robots de spam. Necesita tener JavaScript habilitado para poder verlo.
Dirección: San Jerónimo 270 - Oficina 13 - Córdoba
Córdoba, Argentina. Ver ubicación.